Đầu tháng 11, các chuỗi bán lẻ thực phẩm tại Bỉ, Thụy Điển, Luxembourg, Phần Lan, Ireland, Hà Lan và Estonia đồng loạt ghi nhận sự cố bất thường khi hàng trăm tủ đông và kho lạnh thương mại bị điều chỉnh nhiệt độ từ xa lên mức 50°C (122 độ F). Nhiệt độ tăng vọt khiến khối lượng lớn thực phẩm tươi sống và đông lạnh bị hư hỏng, buộc phải tiêu hủy khẩn cấp.
Đợt tấn công diễn ra chỉ ba tuần sau sự cố tương tự tại Pháp, nơi khoảng 700 siêu thị cùng kho bảo quản của một số trung tâm truyền máu bị tin tặc vô hiệu hóa hệ thống làm lạnh.
Liên minh châu Âu (EU) đã chỉ trích hành vi can thiệp có chủ đích nhằm phá hoại chuỗi cung ứng thực phẩm và làm suy giảm niềm tin của người tiêu dùng. Sự việc không chỉ dừng lại ở tổn thất tài chính mà còn mở ra một mặt trận mới trong an ninh mạng: tấn công trực tiếp vào công nghệ vận hành để gây tác động vật lý lên đời sống dân sinh.
Lỗ hổng từ bộ điều khiển công nghiệp kết nối trực tiếp Internet
Các cuộc tấn công nêu trên không nhắm vào hạ tầng công nghệ thông tin (IT) truyền thống như cơ sở dữ liệu hay máy chủ thanh toán, mà đánh thẳng vào bộ điều khiển giám sát lạnh công nghiệp. Tại các hệ thống bán lẻ hiện đại, hệ thống tủ lạnh và kho lạnh được kết nối mạng nhằm hỗ trợ kỹ sư giám sát nhiệt độ từ xa, nhận cảnh báo lỗi và tối ưu hóa năng lượng mà không cần đến tận nơi.
Dữ liệu kỹ thuật từ cơ quan an ninh mạng Pháp (CERT-FR) và công ty an ninh mạng Claroty (Mỹ) xác định nhiều thiết bị bị can thiệp sử dụng bộ điều khiển do hãng công nghệ Danfoss (Đan Mạch) cung cấp, bao gồm dòng AK-SM chuyên dụng cho cơ sở thương mại. Các chuyên gia bảo mật chỉ ra cơ chế tấn công diễn ra tương đối đơn giản nhưng mang tính hủy hoại cao, chủ yếu dựa trên ba lỗ hổng cốt lõi trong quy trình quản trị thiết bị.
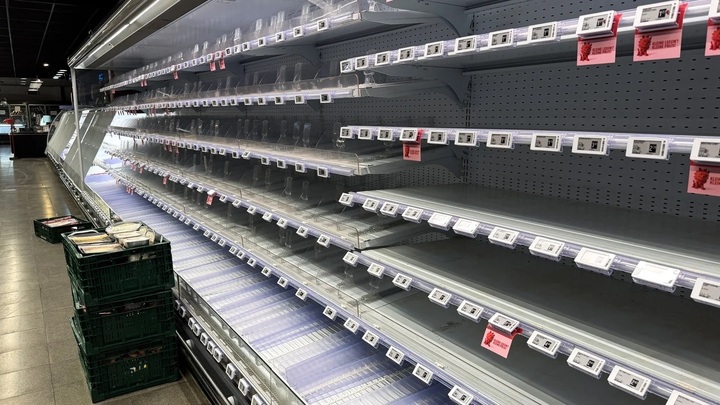
Các hệ thống siêu thị lớn tại 8 quốc gia châu Âu chịu ảnh hưởng từ cuộc tấn công vào hệ thống lưu trữ lạnh. (Ảnh: RTE)
Thứ nhất, giao diện điều khiển bị để lộ trực tiếp trên môi trường Internet công cộng. Thay vì phải đi qua mạng riêng ảo (VPN) hoặc được bảo vệ bởi tường lửa chuyên dụng, nhiều hệ thống siêu thị kết nối bộ điều khiển qua mạng di động 4G hoặc đường truyền trực tiếp mà không có lớp bảo vệ trung gian.
Thứ hai, thiết bị tồn tại lỗi phần mềm đã biết nhưng chậm được vá. Các chuyên gia an ninh mạng từ Bitdefender cho biết việc cập nhật phần mềm cho thiết bị làm lạnh thường bị trì hoãn do quá trình này đòi hỏi hệ thống phải tạm ngừng hoạt động - điều các nhà bán lẻ thực phẩm luôn muốn hạn chế để duy trì hoạt động kinh doanh liên tục. Nhiều thiết bị chịu ảnh hưởng là dòng máy đời cũ, thậm chí đã hết hạn hỗ trợ kỹ thuật từ nhà sản xuất nhưng vẫn được vận hành.
Thứ ba, việc quản trị mật khẩu bị buông lỏng. Không ít thiết bị duy trì mật khẩu mặc định hoặc sử dụng dãy mã dễ đoán như ngày tháng hiện tại, tạo điều kiện cho tin tặc truy cập trực tiếp vào bảng điều khiển mà không cần sử dụng mã độc tinh vi. Chuyên gia an ninh mạng Rafe Pilling từ công ty Sophos ví phương thức này như hành vi “đeo găng tay cao su và gạt các công tắc điều khiển”, khiến dấu vết kỹ thuật để lại tại hiện trường rất mờ nhạt.
Dấu hiệu của chiến tranh tâm lý
Khác biệt lớn nhất của chiến dịch tấn công này so với các vụ mã hóa dữ liệu (ransomware) thường thấy là động cơ phi tài chính. Không có nhóm tội phạm nào đứng ra đòi tiền chuộc, bởi khi nhiệt độ kho lạnh bị đẩy lên 50°C, toàn bộ thực phẩm đã hỏng hoàn toàn trước khi doanh nghiệp kịp phát hiện, khiến việc tống tiền để khôi phục trạng thái trở nên vô nghĩa.
Bà Marta Rybczynska, chuyên gia an ninh mạng kiêm nhà sáng lập công ty Ygreky (Pháp), cùng nhiều nhà phân tích độc lập nhận định mục tiêu chính của các cuộc tấn công này là tạo ra sự hoang mang, làm gián đoạn chuỗi cung ứng và thử nghiệm năng lực gây rối loạn hạ tầng thiết yếu. Hình ảnh những kệ hàng thực phẩm trống rỗng tại các đô thị lớn mang lại hiệu ứng tâm lý tiêu cực tức thì đối với xã hội.
Dù cơ quan chức năng chưa đưa ra kết luận quy trách nhiệm pháp lý chính thức, hai nhóm tin tặc thân Nga là NoName057(16) và Z-Pentest Alliance tuyên bố trên các kênh Telegram đã phối hợp xâm nhập vào nền tảng công nghệ của Danfoss. Cả hai nhóm từng bị cơ quan tình báo quân sự Đan Mạch và Bộ Tư pháp Mỹ chỉ đích danh trong các chiến dịch tấn công từ chối dịch vụ và phá hoại hạ tầng cấp nước, truyền thông tại Bắc Âu trong năm 2024 - 2025.
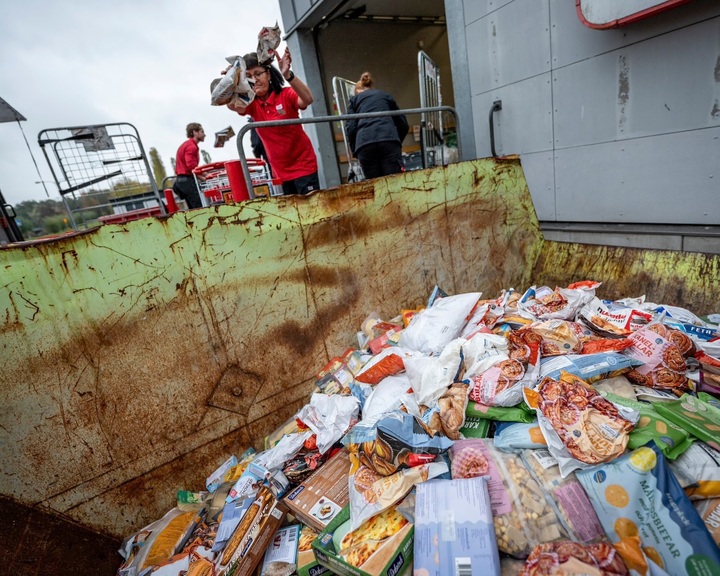
Nhân viên chi nhánh một hệ thống siêu thị phía Nam của Thụy Điển đang vứt số thực phẩm hư hỏng, buộc phải tiêu hủy. (Ảnh: EAP)
Trong khi đó, giới phân tích quốc tế đánh giá chuỗi sự cố này mang nhiều đặc trưng của hoạt động phá hoại hỗn hợp (hybrid sabotage), được thiết kế nhằm gửi đi thông điệp răn đe và phô diễn khả năng thâm nhập vào mắt xích dân sinh yếu nhất của phương Tây.
Thách thức kiểm soát an ninh đối với công nghệ vận hành
Thực tế từ các vụ việc tại châu Âu cho thấy hệ sinh thái thiết bị IoT công nghiệp đang trở thành mục tiêu lý tưởng bởi hội tụ ba yếu tố: mức độ sẵn sàng truy cập cao, phòng thủ yếu và khả năng gây tác động thực tế lớn. Đáng ngại hơn, sự phát triển của trí tuệ nhân tạo (AI) đang đẩy nhanh tốc độ dò quét tự động. Công cụ rà quét lỗ hổng ứng dụng AI cho phép tác nhân đe dọa quét toàn bộ không gian địa chỉ IPv4 toàn cầu để phát hiện cổng kết nối hở của thiết bị công nghiệp chỉ trong vài phút, vượt xa tốc độ cập nhật bản vá của nhà quản trị mạng.
Trước thực trạng này, Cơ quan Giám sát An ninh mạng Quốc gia Anh (NCSC) và cơ quan chức năng các nước đã ban hành hướng dẫn khẩn cấp, yêu cầu doanh nghiệp bán lẻ lập tức gỡ bỏ quyền truy cập trực tiếp từ Internet công cộng đối với toàn bộ hệ thống điều hòa, cấp đông và chiếu sáng, đồng thời chuyển quyền quản trị vào kênh mạng nội bộ có xác thực đa yếu tố.
Liên minh châu Âu cũng đang đẩy nhanh tiến trình thực thi Đạo luật Kháng phục Không gian mạng (Cyber Resilience Act - CRA), trong đó bắt buộc các nhà sản xuất thiết bị công nghiệp phải công khai thời hạn hỗ trợ cập nhật bảo mật và chịu trách nhiệm pháp lý đối với sản phẩm để lộ cửa ngõ an ninh.
Bà Rybczynska cảnh báo vấn đề an ninh tương tự sẽ tiếp tục ảnh hưởng đến những thiết bị kết nối khác, bao gồm cả tấm pin mặt trời và thiết bị nhà thông minh, còn châu Âu chưa được chuẩn bị tốt để đối phó với các cuộc tấn công kiểu này.
“ Nhiều năm qua, người ta triển khai các thiết bị kết nối mà không hề coi trọng vấn đề an ninh mạng. Khi bạn thêm chức năng truy cập Internet, thì cần phải xem xét lại toàn bộ thiết kế để xem có đủ khả năng bảo mật hay không. Nhưng điều đó không phải lúc nào cũng được thực hiện ”, bà Marta Rybczynska nhận định.